
Netstat 監視
設定不要で、アクティブな接続、開いているポート、リスニング中のサービス、ルーティングテーブル、およびネットワークインターフェースをリアルタイムで監視します。
なぜ監視するのか Netstat?
Netstat は、ネットワーク接続、ルーティングテーブル、インターフェースの統計情報に関する詳細な情報を提供する、強力なコマンドラインネットワークユーティリティです。Xitoring の Netstat 統合機能により、サーバーのネットワークアクティビティを詳細に可視化でき、セキュリティ上の脅威、パフォーマンスのボトルネック、不正アクセスを特定するのに役立ちます。これらすべてを、統合ダッシュボードから確認できます。
ss(iproute2)データ モデルとワイヤ互換ネットワーク接続監視を、 解説
netstat 系の監視は、ホスト上のすべてのアクティブな TCP/UDP 接続、リッスン ポート、インターフェース統計、カーネル レベルのネットワーク カウンターを追跡します — セキュリティ(予期しないリッスン ポート = 侵害の可能性、異常なアウトバウンド接続 = データ流出リスク)、キャパシティ プランニング(NAT/ファイアウォール シナリオでは conntrack テーブルの枯渇がパケットを暗黙的にドロップ)、トラブルシューティング(アプリがソケットを閉じ忘れる CLOSE_WAIT リーク、ビジーなプロキシでの TIME_WAIT 枯渇、ネットワーク劣化を示す再送スパイク)に使用されます。Xitoring はホストのネットワーク状態を自動検出し、/proc/net + /proc/sys/net(または Windows 上の PowerShell Get-NetTCPConnection)から読み取り、Slack、PagerDuty、Telegram、その他既存のオンコール体制にアラートを送信します。
私たちが 監視するもの
アクティブ接続
現在アクティブなTCP接続数。
リスニングポート
受信接続をアクティブに待機しているポート。
TCP状態
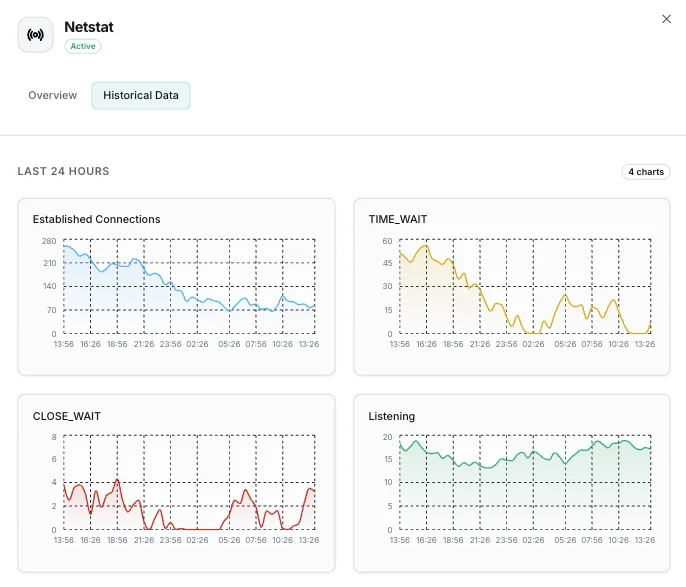
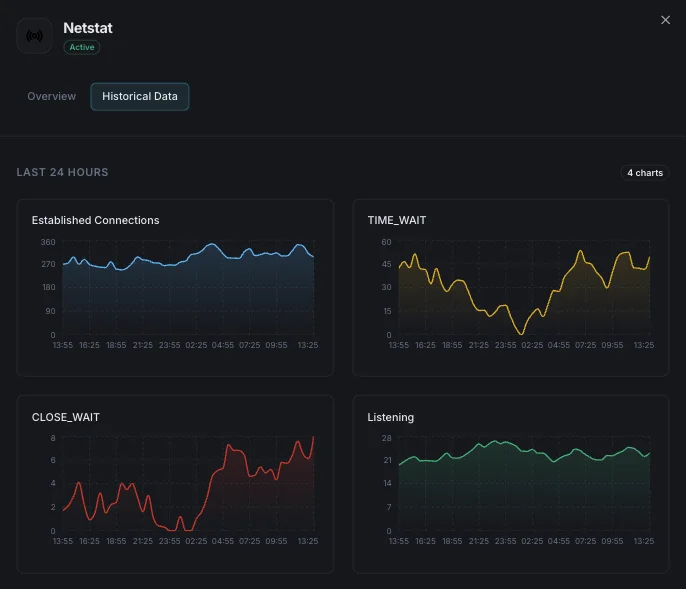
TCP接続状態の分布(ESTABLISHED、TIME_WAITなど)。
ネットワークインターフェース
ネットワークインターフェースごとのトラフィックとエラー統計。
ルーティングテーブル
カーネルIPルーティングテーブルエントリとゲートウェイ。
接続レート
新規確立される接続のレート。
インターフェース エラー / ドロップ
インターフェースごとの RX/TX エラー(CRC、フレーム エラー)とドロップされたパケット。非ゼロのエラー レート = ケーブル、NIC、スイッチのハードウェアの問題。非ゼロのドロップ レートはしばしばバッファのオーバーフローを示します。
TCP 再送
/proc/net/snmp から取得 — 再送された TCP セグメント。スパイク レートはネットワーク不安定性(ロスの多い WAN リンク、輻輳した LAN)を示します。根本原因の特定にはピア側のメトリクスと組み合わせてください。
Accept キュー オーバーフロー
/proc/net/netstat の ListenOverflows — アプリの accept バックログが満杯のためカーネルが SYN をドロップしました。ほぼ常に net.core.somaxconn のチューニングとアプリ側の listen バックログ パラメーターの引き上げを意味します。
conntrack テーブル使用率
nf_conntrack_count 対 nf_conntrack_max。NAT とファイアウォール ホスト(Kubernetes ノードを含む)は、テーブルが満杯になるとパケットを暗黙的にドロップします — 余裕を残すため 80% を超えたらアラートを設定してください。
ルーティング テーブル
/proc/net/route のカーネル IP ルーティング エントリ。予期しないデフォルト ゲートウェイの変更や新しいルートは、構成ミス、コンテナ ネットワークの問題、または侵害を示す可能性があります。
プロセスごとのアウトバウンド接続
プロセス名/PID でグループ化されたアウトバウンド接続 — 予期しないエグレスの検出に有用です(例:Web サーバーが本来通信すべきでない外部 IP と突然通信する)。
設定可能 アラートのトリガー
ダッシュボードでカスタムトリガーを設定し、Netstatのメトリクスが定義した閾値を超えた瞬間に通知を受け取れるようにします。
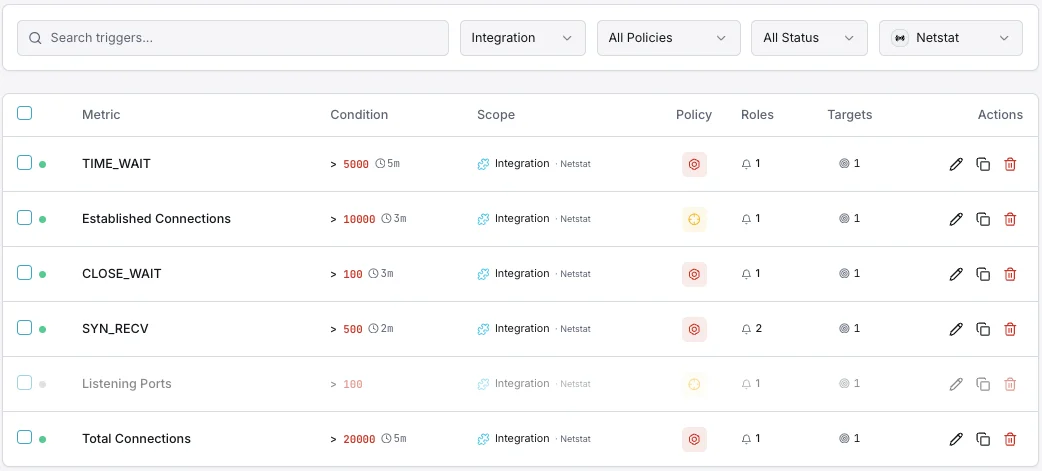
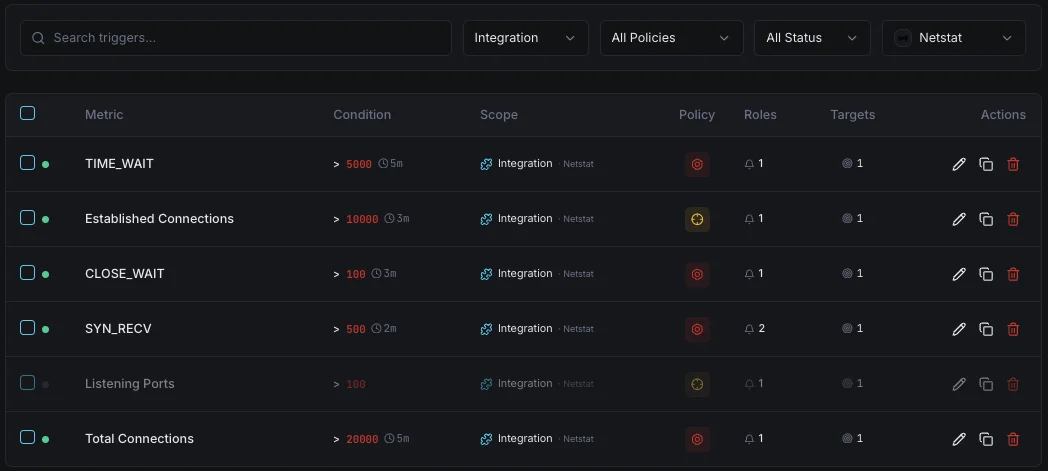
未認可ポート
重要な予期しないポートがリスニングしていることを検出したときに発動。
接続スパイク
警告アクティブ接続数の急増でアラート。
ファイアウォール変更
重要なファイアウォールルールが変更されたときに発動。
インターフェースエラー
警告ネットワークインターフェースのエラー率増加で発動。
の重要性: Netstat監視
ネットワーク可視化はセキュリティとパフォーマンスに不可欠です。アクティブ接続、開いているポート、ルーティングを監視することで、不正アクセスの検出、ボトルネックの特定、ファイアウォールルールの整合性確保ができます。
- 未認可の開いているポートを即座に検出
- 疑わしいネットワーク接続を特定
- ファイアウォールルールの変更をリアルタイムで監視
- ネットワークインターフェースの健全性とエラーを追跡
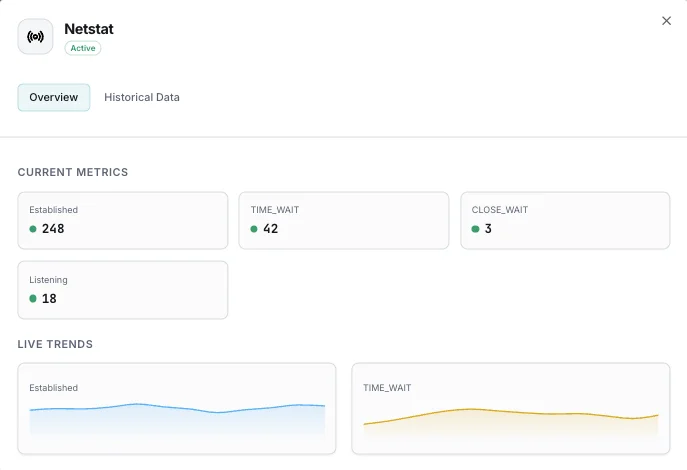
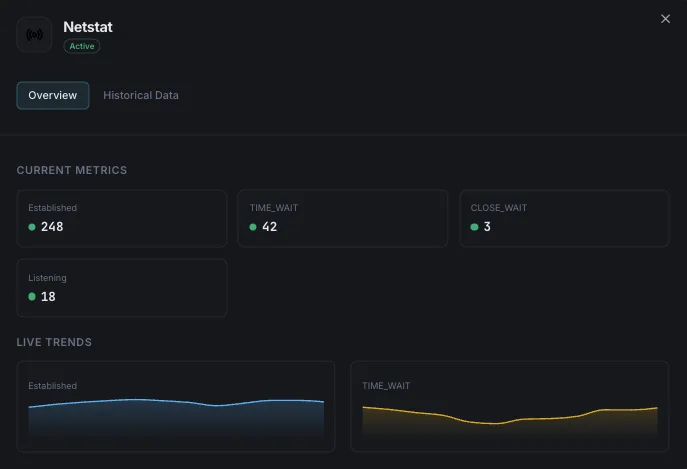
なぜ選ぶべきか: Xitoring
Xitoringは依存関係ゼロで簡単なNetstat監視を提供します。エージェントはOSから直接ネットワーク統計を読み取ります — netstat CLIのインストールは不要です。履歴トレンド、リアルタイムアラート、ネットワークスタックの完全な可視性を取得できます。
- 依存関係ゼロのセットアップ
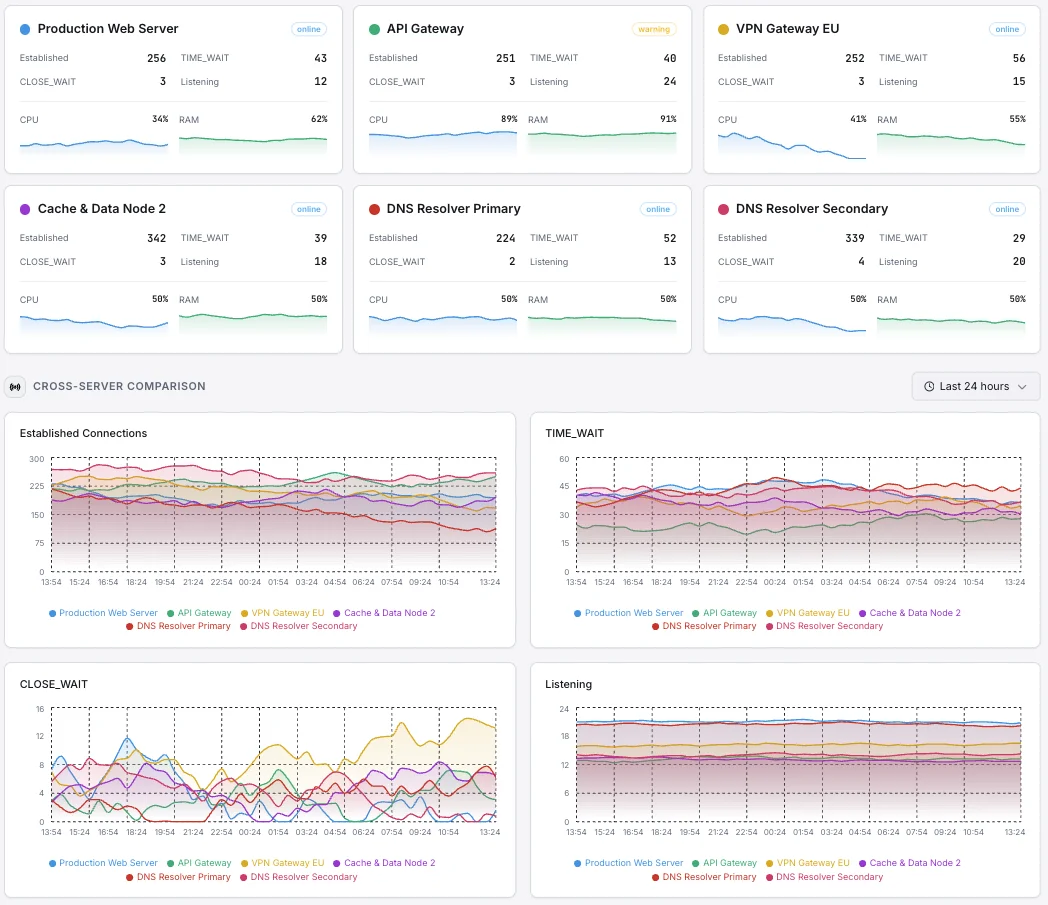
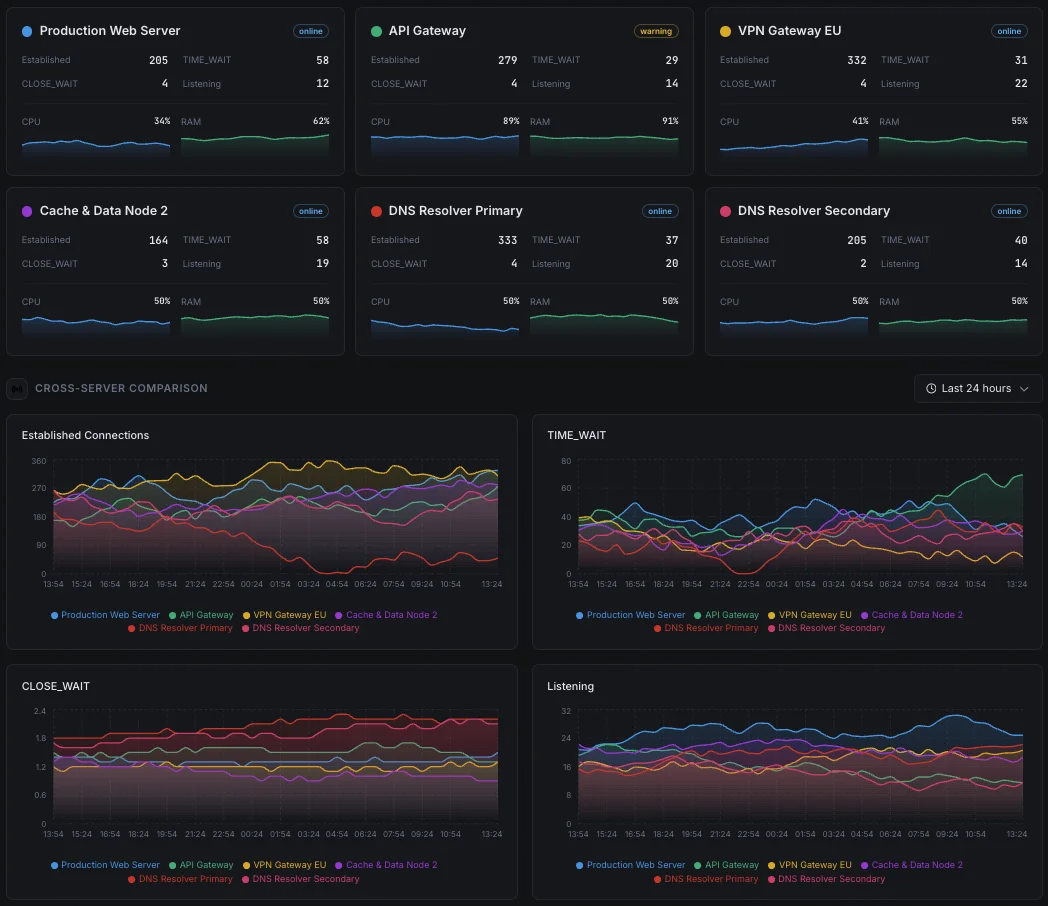
- 履歴ネットワークデータとトレンド
- すべてのサーバー向けの統合ダッシュボード
- 異常時のマルチチャネルアラート
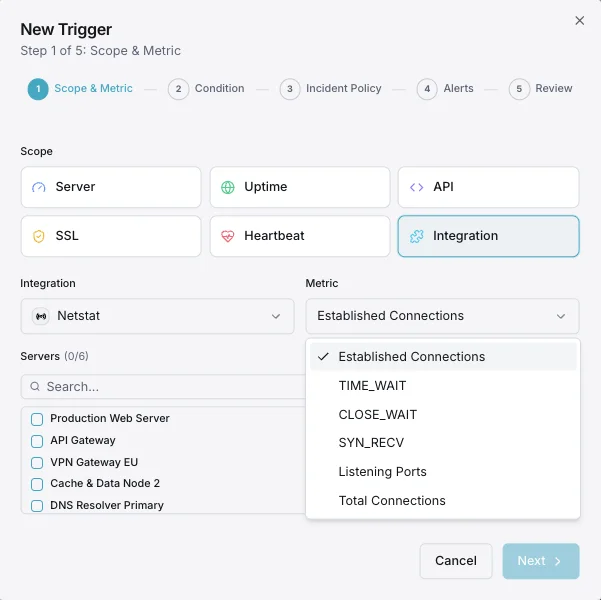
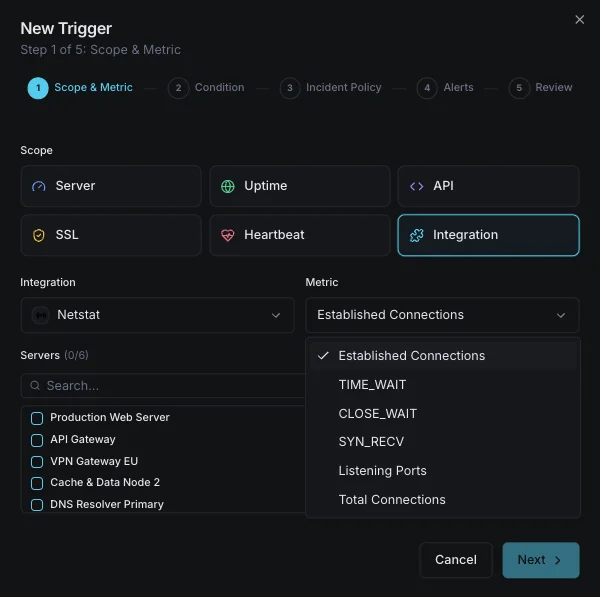
よくあるネットワーク接続監視 シナリオ
この種の監視が問題が広がる前に最も頻繁に問題を捕捉する場所。
サーバー上の不正なアクティビティの捕捉
侵害されたサーバーは、予期しないネットワーク接続(攻撃者のマシンや、通信すべきでない場所への接続)を開くことで、しばしばその存在を露呈します。私たちはサーバーがそのような動作を開始した瞬間をフラグ付けし、侵入がまだ封じ込められている間に捕捉されるようにします。
静かなネットワークボトルネックの回避
ビジーなサーバーは、アプリに明らかなエラーがないまま、トラフィックがドロップされる原因となる目に見えないネットワーク制限に静かに達することがあります。私たちはそれらの制限を監視し、停止中に発見されるのではなく、事前に引き上げられるようにします。
「ネットワークが遅いと感じる」原因の追跡
ユーザーが「時々遅い」と不平を言うとき、原因はしばしばネットワーク自体(パケットのドロップ、接続のリーク、再試行)です。私たちはそのパターンを表面化させ、チームが何時間も原因不明の現象を追いかけるのではなく、数分で本当の原因を特定できるようにします。
Netstat の 前提条件
これらが揃っていることを確認してください — 揃っていれば、ほとんどの導入は 60 秒で完了します。
- Linux または Windows サーバー(追加のパッケージは不要)
- Xitogent をインストールするための sudo / 管理者アクセス
- OS レベルのネットワークカウンターが利用可能 — サポートされる全 OS でデフォルトで真
はじめに 議事録
Xitogent をインストール
Linux または Windows サーバーに Xitoring エージェントをインストールしてください。
curl -s https://xitoring.com/install.sh | sudo bash -s -- --key=YOUR_API_KEYNetstat 連携を有効化
integrate コマンドを実行して Netstat を選択します。Xitogent は統計情報をオペレーティングシステムから直接読み取るため、netstat CLI のインストールは不要です。
xitogent integrate動作確認
サーバー上でこのコマンドを実行して、Xitogent が連携を認識していることを確認してください。約 30 秒以内に新しいメトリクスがダッシュボードに流れ始めます。
sudo xitogent status代替ツールを 検討中ですか?
Netstat 監視の代替ツールと比べて Xitoring がどう優れているかをご覧ください — 定額料金、より深い統合、そしてスタック全体をカバーする 1 つのエージェント。


頻繁に 質問をした
netstat CLI は必須ですか?
どのプラットフォームに対応していますか?
Netstatはデフォルトで有効になっていますか?
特定のポートを監視することはできますか?
ss vs netstat — どちらを使うべきですか?
ss(iproute2 パッケージ)を使ってください — 高速で、より高機能、活発にメンテナンスされています。netstat(net-tools パッケージ)は非推奨で、RHEL 9+ や Ubuntu 24.04+ のデフォルト インストールから削除されています。コマンド対応:netstat -tunap → ss -tnp、netstat -s → ss -s、netstat -i → ip -s link。Xitogent は /proc/net/* を直接読み取り、両方の CLI を回避します。ネットワーク インターフェースのエラーとドロップを監視する方法は?
ip -s link show <iface> を実行するか、/proc/net/dev を読み取ります。非ゼロのエラー レート = ハードウェアの問題(ケーブル、NIC、スイッチ ポート)。非ゼロのドロップ レートはしばしば負荷時のカーネル バッファ オーバーフローを意味します。バッファの問題には net.core.rmem_max と net.core.netdev_max_backlog を増やしてください。Xitogent はインターフェースごとのエラー/ドロップ レートを標準メトリクスとして可視化します。conntrack テーブルの枯渇とは何ですか?どう修正しますか?
nf_conntrack_count ≥ nf_conntrack_max)、カーネルは新しいパケットを暗黙的にドロップし、nf_conntrack: table full, dropping packets をログに記録します。net.netfilter.nf_conntrack_max を引き上げる、nf_conntrack_tcp_timeout_established(デフォルトの 5 日間は非常に長すぎます)を下げる、または HA レプリケーションのために conntrackd をデプロイすることで修正してください。予期しないリッスン ポートを検出する方法は?
プロセスごとのアウトバウンド接続を監視する方法は?
ss -tnp(プロセス帰属には -p)が PID ごとの現在のアウトバウンド接続を表示します。継続的な監視には、eBPF ツール(BCC ツール の tcpconnect や tcplife)があらゆる connect/close イベントを発生元プロセスとともにトレースします。Xitogent は /proc/net/tcp と /proc/<pid>/fd をサンプリングして現在の接続をプロセスにマッピングします。大量トラフィック環境では、eBPF ベースのエクスポーターが補完となります。

